
Malang, ManifesT– Senin (23/02/2026), Menindaklanjuti isu kebocoran data mahasiswa yang baru-baru ini mencuat di lingkungan Universitas Brawijaya (UB), berbagai pihak mulai memberikan klarifikasi dan pendataan terkait dugaan penyalahgunaan informasi pribadi mahasiswa.
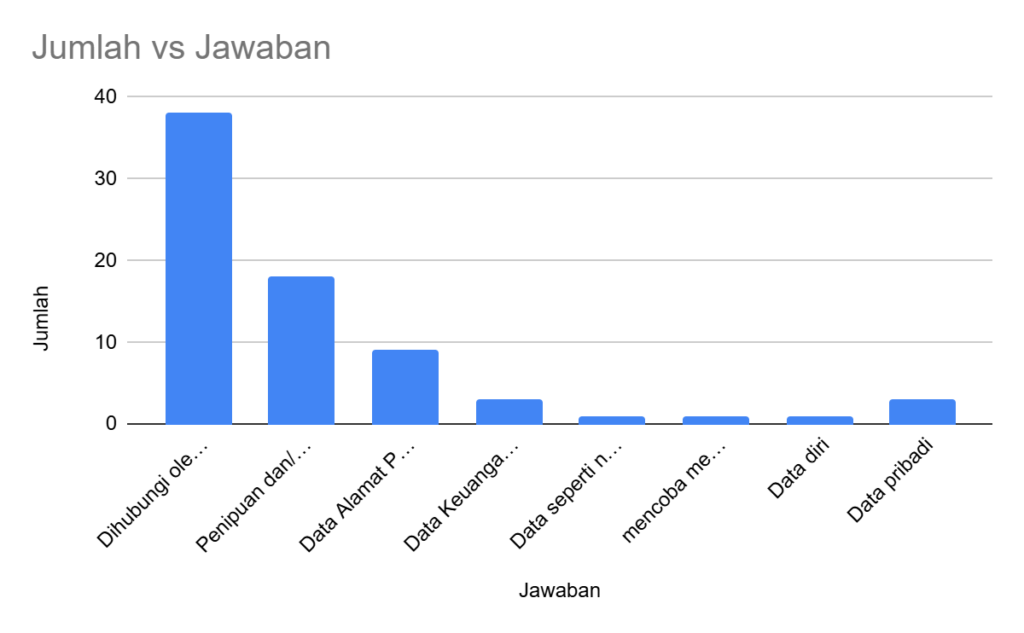
Berdasarkan pendataan Advokasi yang dilakukan oleh Komisi IV DPM RDM FH UB, sejumlah 40 mahasiswa melaporkan bahwa data pribadinya diduga tersebar dan digunakan oleh pihak tidak dikenal. Dari grafik pendataan tersebut, mayoritas mahasiswa mengaku dihubungi oleh nomor asing, sementara sebagian lainnya mengalami indikasi penipuan, termasuk penggalian data alamat, informasi keuangan, hingga permintaan data pribadi tambahan.
Fenomena ini memunculkan kekhawatiran di kalangan mahasiswa, terutama karena pola komunikasi yang diterima memiliki kemiripan dengan modus penipuan digital yang marak terjadi belakangan ini.
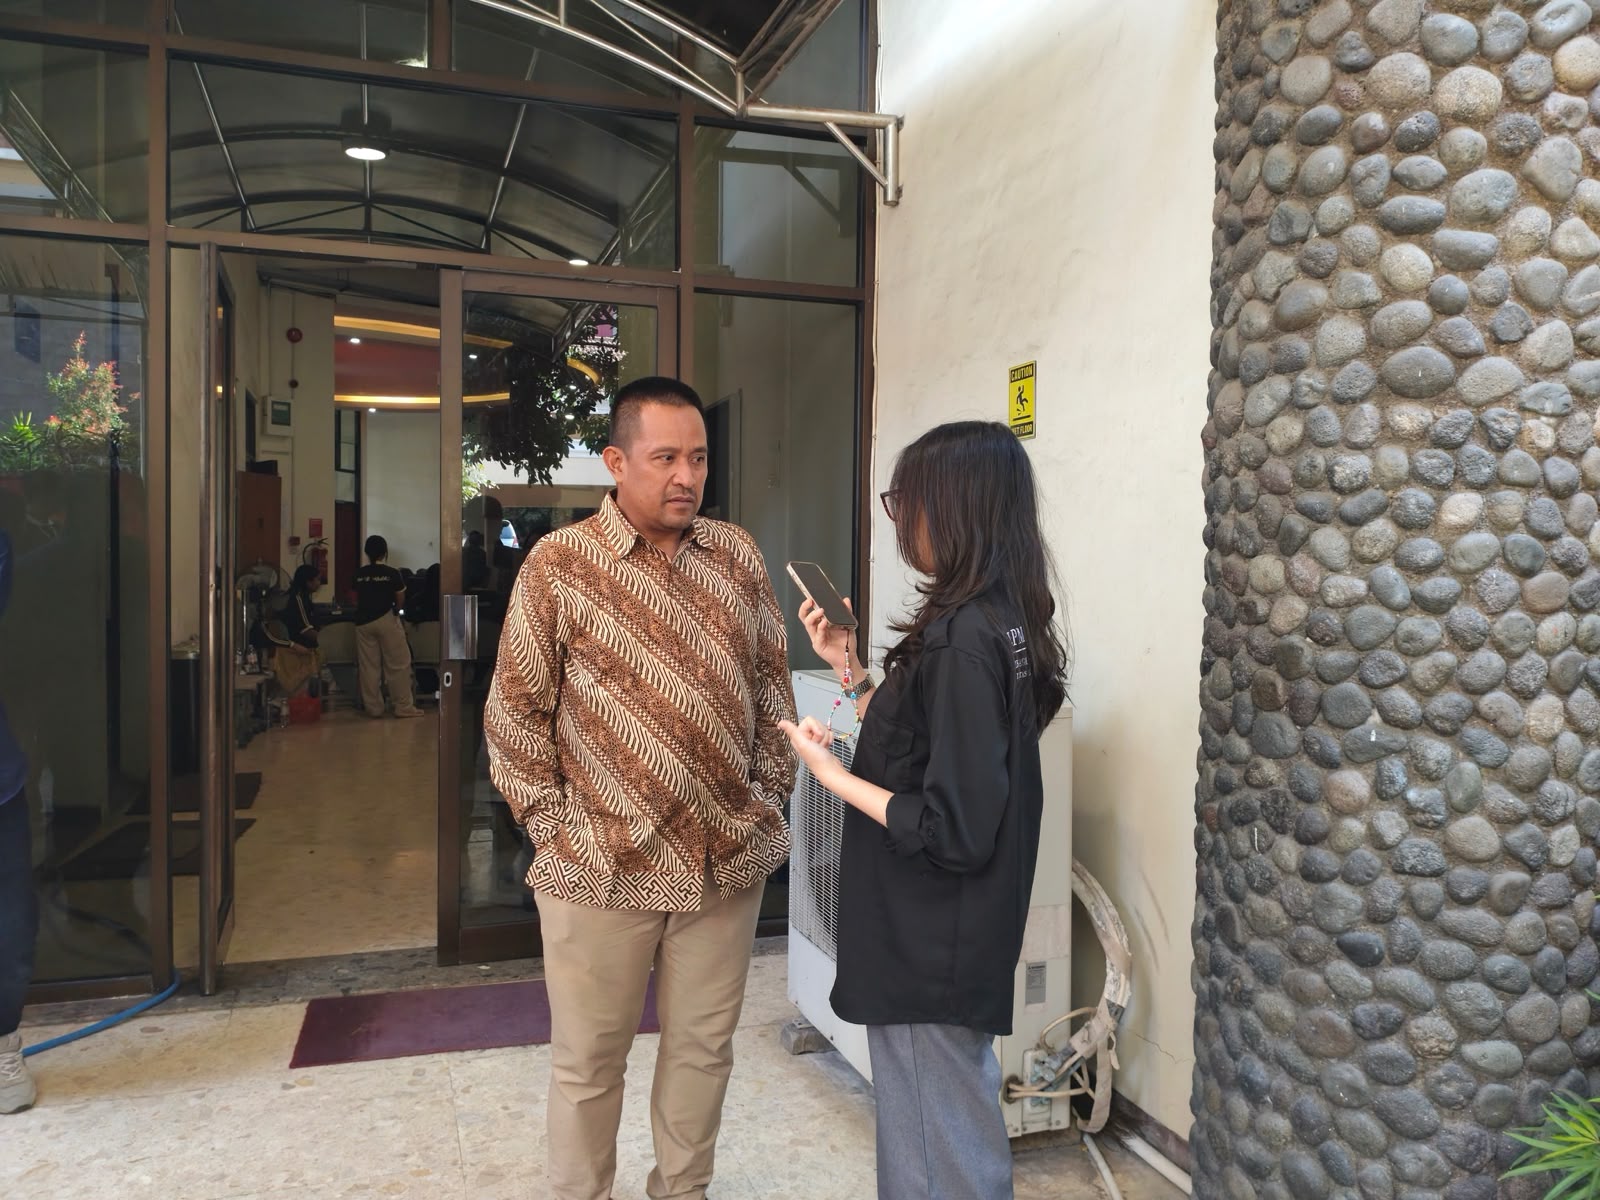
Menanggapi fenomena tersebut, Direktorat Teknologi Informasi (DTI) UB memberikan klarifikasi bahwa informasi kebocoran yang kembali beredar merujuk pada insiden yang terjadi pada tahun 2024, bukan kejadian baru.
“Kalau misalkan yang akhir-akhir ini ramai… itu sebenarnya kebocoran tahun 2024, bukan yang terjadi sekarang. Pada saat itu kita berkoordinasi dengan BSSN dan mengirimkan edaran rektor agar seluruh civitas akademika mengubah password,” jelas bapak Arief selaku Direktur Direktorat Teknologi Informasi UB.
Ia menegaskan bahwa hingga saat ini pihaknya belum menemukan bukti adanya kebocoran baru yang bersumber dari sistem internal universitas.
“Saya tidak berani takabur, tetapi sampai saat ini kami belum menemukan adanya kebocoran baru setelah kejadian tahun 2024 yang berasal dari sistem kami. Kalau memang ada, kami mohon informasinya.” Lanjutnya
Lebih lanjut, DTI UB menjelaskan bahwa data yang beredar di ruang digital, termasuk di dark web, belum tentu bersumber dari satu sistem tertentu. Berdasarkan penelusuran internal, pola data yang beredar saat ini dinilai tidak menunjukkan karakteristik kebocoran sistemik seperti yang terjadi sebelumnya.
“Kalau dulu pernah terjadi kebocoran, polanya sangat konsisten username, password, email formatnya seragam. Nah, yang sekarang ini polanya agak acak. Itu yang membuat kami belum menemukan bahwa sumbernya dari sistem kami.” Tegasnya
Namun tidak dapat dipungkiri pihak DTI juga membuka kemungkinan bahwa sumber kebocoran dapat berasal dari berbagai celah lain, termasuk platform eksternal.
“PDDikti pun pernah kami temukan ada celah. Kemudian di tempat lain juga mungkin ada. Misalnya organisasi yang membuka Google Form, itu juga ada beberapa yang bocor. Jadi kami berhati-hati dalam menyimpulkan sumber kebocorannya.” tambahnya
Sebagai langkah mitigasi, DTI UB menyampaikan bahwa penguatan sistem keamanan tengah dilakukan secara bertahap. Salah satunya adalah penerapan standar keamanan informasi internasional serta sistem autentikasi berlapis.
“Sejak tahun lalu kami sudah mulai mengimplementasikan ISO 27001. Kemudian kami juga sedang mengkaji dan akan menerapkan multi-factor authentication. Jadi bukan hanya username dan password saja.” Ungkapnya
Selain itu, kebijakan penggantian kata sandi secara berkala setiap enam bulan juga telah diberlakukan. Ke depan, sistem login akan dilengkapi dengan faktor verifikasi tambahan, seperti kode autentikasi melalui aplikasi maupun metode lainnya.
“Mungkin sebelum Agustus kami akan menerapkan two-factor authentication. Jadi ketika login, tidak hanya memasukkan username dan password, tetapi juga kode tambahan.” Ujarnya
DTI UB juga menyampaikan bahwa keamanan digital merupakan proses yang dinamis dan terus berkembang, terutama di tengah kemajuan teknologi dan kecerdasan buatan (AI).
“Antara polisi dan pencuri selalu ada kejar-kejaran. Teknologi semakin berkembang, potensi penyalahgunaan juga semakin tinggi. Yang paling penting adalah kesadaran kita bersama.” Lanjutnya
Sebagai penutup, bapak Arief menghimbau bagi mahasiswa untuk meningkatkan kewaspadaan terhadap segala bentuk komunikasi mencurigakan serta tidak mudah membagikan data pribadi tanpa verifikasi yang jelas.
“Kita semua harus aware dan benar-benar berhati-hati agar tidak menjadi korban.” Tegasnya
Dengan adanya klarifikasi ini, perbincangan mengenai dugaan kebocoran data mahasiswa UB kini mengerucut pada dua hal utama; sumber kebocoran yang masih dalam penelusuran, serta pentingnya penguatan sistem keamanan dan literasi digital di kalangan mahasiswa.
Penulis: Andi Imam Rafi
Editor: Husein Kurnia Hoetomo
Pimpinan Redaksi: Husein Kurnia Hoetomo